
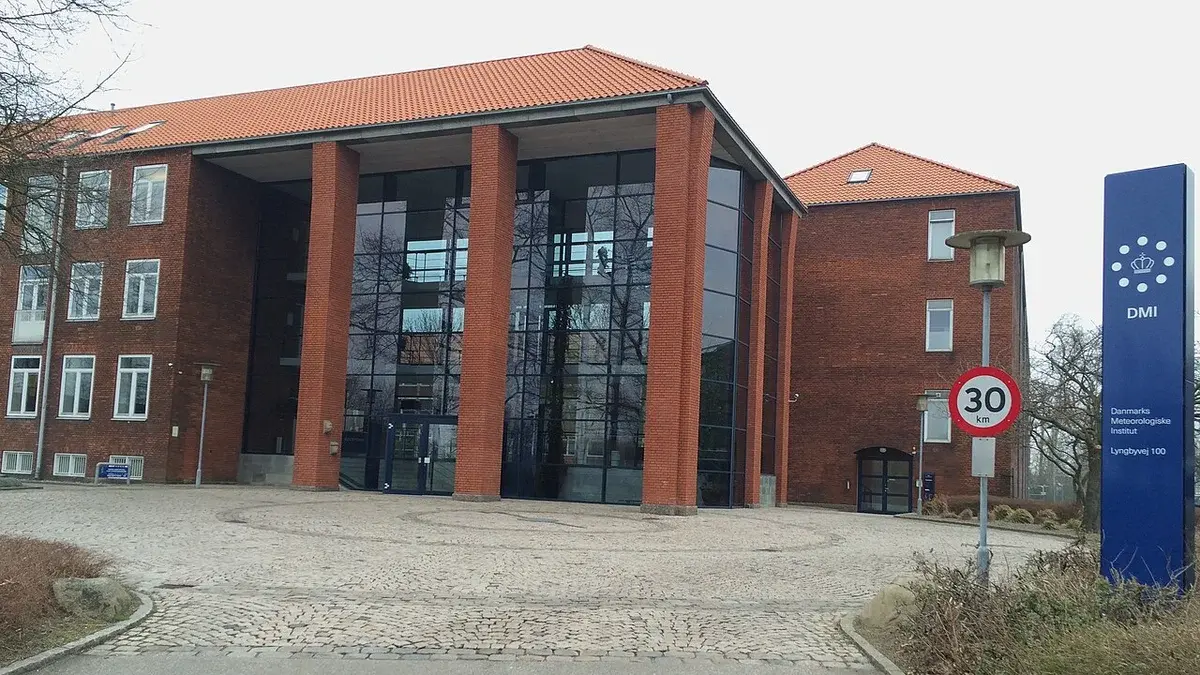
Omkring 5.000 piloter har fået kompromitteret deres personoplysninger i et databrud hos Danmarks Meteorologiske Institut (DMI). Det oplyser DMI i en opdatering på sin hjemmeside onsdag, skriver Berlingske.
Bruddet ramte portalen Northavimet, som piloter bruger til at hente vejroplysninger, før de flyver i de nordiske lande. Det gælder også flyvninger til og fra Billund Lufthavn.
“Det er konstateret, at uvedkommende har nået at downloade en liste med oplysninger om cirka 5000 piloter, der har login-adgang til Northavimet”, skriver DMI ifølge BT.
Navne og certifikatnumre i hænderne på uvedkommende
Listen indeholder navne, nationaliteter, mailadresser og pilotcertifikatnumre. Northavimet er en fællesnordisk internetportal, der giver piloter adgang til vejrinformationer, når de planlægger deres flyvninger.
Ifølge BT ramte bruddet hjemmesiden 22. oktober klokken 12. En gennemgang af hændelsen viser, at uautoriserede personer fik adgang til et brugeradministrationssystem bag portalen den dag, oplyser Nordvestnyt.
Allerede klokken 14 blev portalen lukket ned. Den åbnede igen samme dag efter en sikkerhedsopdatering.
Sikkerhedshuller i PHP lå bag
Hændelsen skete i forlængelse af, at der i slutningen af oktober blev fundet sikkerhedshuller i PHP, et af verdens mest udbredte programmeringssprog bag hjemmesider, webshops og portaler.
Flere myndigheder og virksomheder, blandt andre skoleplatformen Aula, lukkede i den forbindelse midlertidigt deres hjemmesider, mens en ny opdatering blev implementeret. Det skulle forhindre eventuelle hackere i at tiltvinge sig adgang, før sikkerhedshullerne var lukket. DMI forsøgte sig med samme fremgangsmåde.
De berørte piloter orienteres om hændelsen og bliver bedt om at oprette en ny adgangskode.
Meldt til politi og Datatilsyn
DMI har anmeldt sikkerhedsbruddet til politiet og til Datatilsynet. Hjemmesiden er lukket ned og opdateret.