
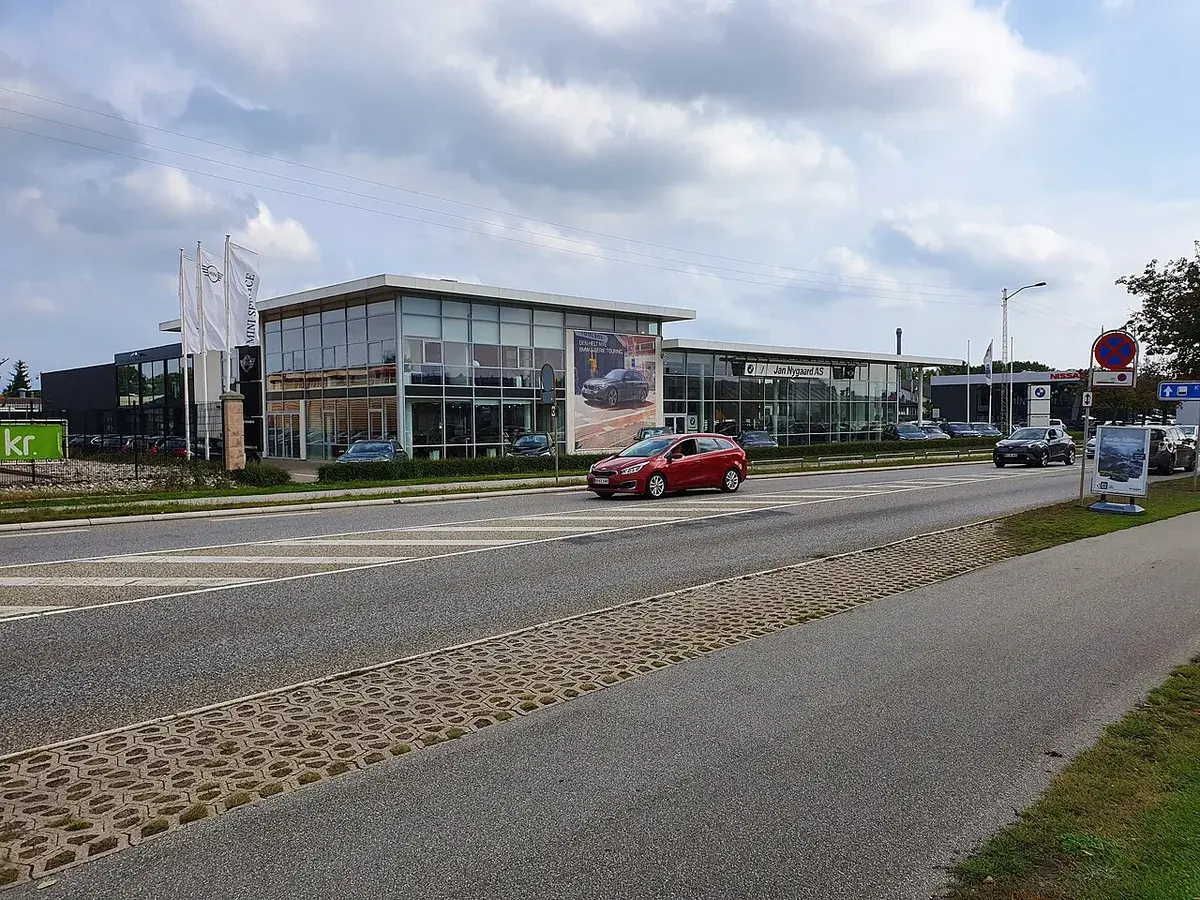
Bilforhandleren Jan Nygaard får alvorlig kritik af Datatilsynet. Virksomheden blev sidste år udsat for et cyberangreb, hvor kunders oplysninger blev kompromitteret. Nu har tilsynet konkluderet, at forhandleren ikke havde slettet oplysninger om mellem 25.000 og 30.000 personer rettidigt. Det skriver tilsynet i en pressemeddelelse, oplyser Berlingske.
Angrebet ramte en sjællandsk bilforhandler i starten af 2025. Samlet blev omkring 48.000 personers oplysninger kompromitteret i forbindelse med angrebet.
Gammelt serverdrev blev ikke ryddet
Oplysningerne lå på et gammelt serverdrev, som virksomheden ikke længere ville bruge. Ifølge GDPR-reglerne burde de have været slettet. Reglerne foreskriver, at personoplysninger skal slettes, når der ikke længere er brug for dem til det formål, de blev indsamlet.
Datatilsynet skriver i pressemeddelelsen, at man jævnligt ser, at cyberangreb fører til kompromittering af oplysninger, som burde være slettet. Og det kan få store følger:
– Konsekvenserne af et sikkerhedsbrud kan derfor blive væsentligt større, end hvis den dataansvarlige havde overholdt sine egne slettefrister, lyder det.
Ny procedure uden tilstrækkelig kontrol
I afgørelsen anerkender Datatilsynet, at Jan Nygaard har forsøgt at indføre en ny procedure, der skulle sikre, at oplysninger blev slettet rettidigt. Tilsynet mener dog, at der har været manglende kontrol med, om den nye procedure blev fulgt.
Efter angrebet udsendte Jan Nygaard en pressemeddelelse, hvor man beklagede over for kunder og medarbejdere. Dengang lød det fra forhandleren:
– Vi har styrket vores sikkerhedsforanstaltninger og arbejder målrettet på at afgrænse konsekvenserne. Vi har igangsat en gennemgang af vores datasikkerhed med henblik på at foretage alle forhåndenværende tiltag og lignende fremtidige aktioner.
Sagen om cyberangrebet er tidligere beskrevet af blandt andet Ekstra Bladet. Ifølge avisen er Jan Nygaard Sjællands største forhandler af bilmærket BMW.